
PHP2Shell Exploit Attempts Hit Millions as Attackers Try to Deploy Mirai Malware
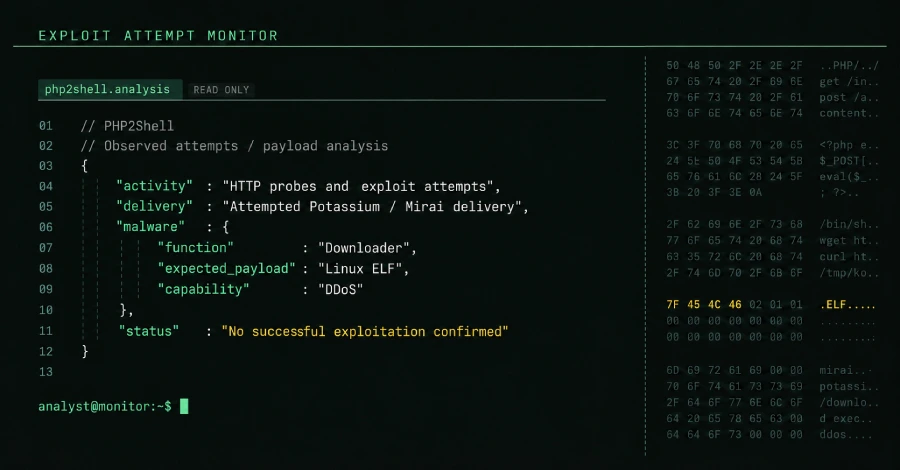
Что произошло: Threat actors have been observed unsuccessfully attempting to exploit the newly disclosed PHP2Shell vulnerabilities to rope infected systems into a Mirai botnet variant called Potassium, as it emerges that weaponizing the flaws may be harder than previously thought. The attacks aim to exploit CVE-2026-109618 and CVE-2026-109619 (CVSS scores: 9.2), which can result in unauthenticated remote
Направление: Уязвимости и обновления.
Почему это важно: Если уязвимый компонент используется в корпоративной сети, риск зависит от его доступности извне, наличия исправлений и того, насколько быстро проблему начинают использовать на практике.
Что стоит проверить: Администраторам рекомендуется определить, используются ли затронутые продукты, проверить наличие обновлений и в первую очередь закрыть внешние и критичные системы.
Практический шаг: Сопоставьте название продукта и версию из новости со своим инвентарём ПО. Если совпадение есть — проверьте бюллетень производителя и план обновления.
Источник: thehackernews.com · 23.10.2026 12:40
Открыть первоисточник
WorkServer публикует краткое изложение и практический контекст; полный материал остаётся у первоисточника.