
Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software
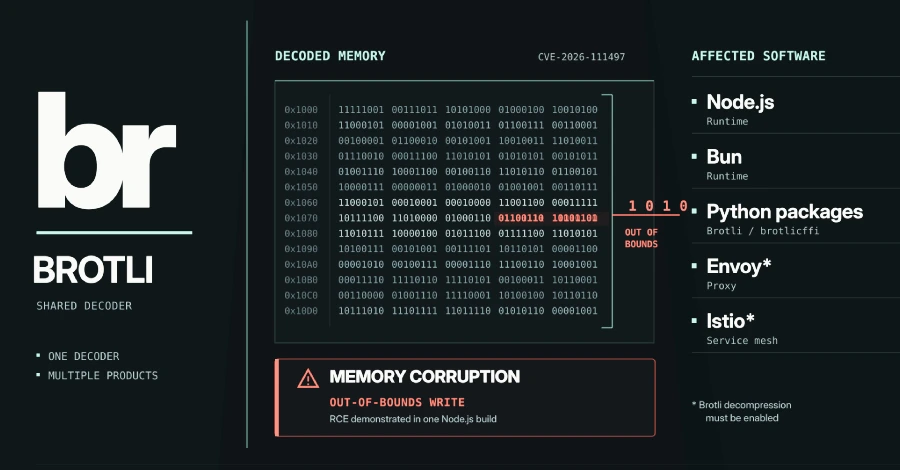
Что произошло: A memory-corruption flaw in Google's Brotli decoder sits in many programs that unpack Brotli-compressed data, among them Bun, the Python Brotli and brotlicffi packages, and Envoy proxies set up to decompress Brotli. Tracked as CVE-2026-111497, the flaw allows crafted compressed data to overwrite past the end of a buffer and corrupt a program's memory, potentially
Направление: Уязвимости и обновления.
Почему это важно: Если уязвимый компонент используется в корпоративной сети, риск зависит от его доступности извне, наличия исправлений и того, насколько быстро проблему начинают использовать на практике.
Что стоит проверить: Администраторам рекомендуется определить, используются ли затронутые продукты, проверить наличие обновлений и в первую очередь закрыть внешние и критичные системы.
Практический шаг: Сопоставьте название продукта и версию из новости со своим инвентарём ПО. Если совпадение есть — проверьте бюллетень производителя и план обновления.
Источник: thehackernews.com · 24.10.2026 16:09
Открыть первоисточник
WorkServer публикует краткое изложение и практический контекст; полный материал остаётся у первоисточника.